Yfirlit
Lykiltölur, staða síðustu skönnunar, handhafar Global Administrator-hlutverksins, svæði sem standa opin og óvirkir notendur sem enn hafa aðgang.
Sjá skjáskot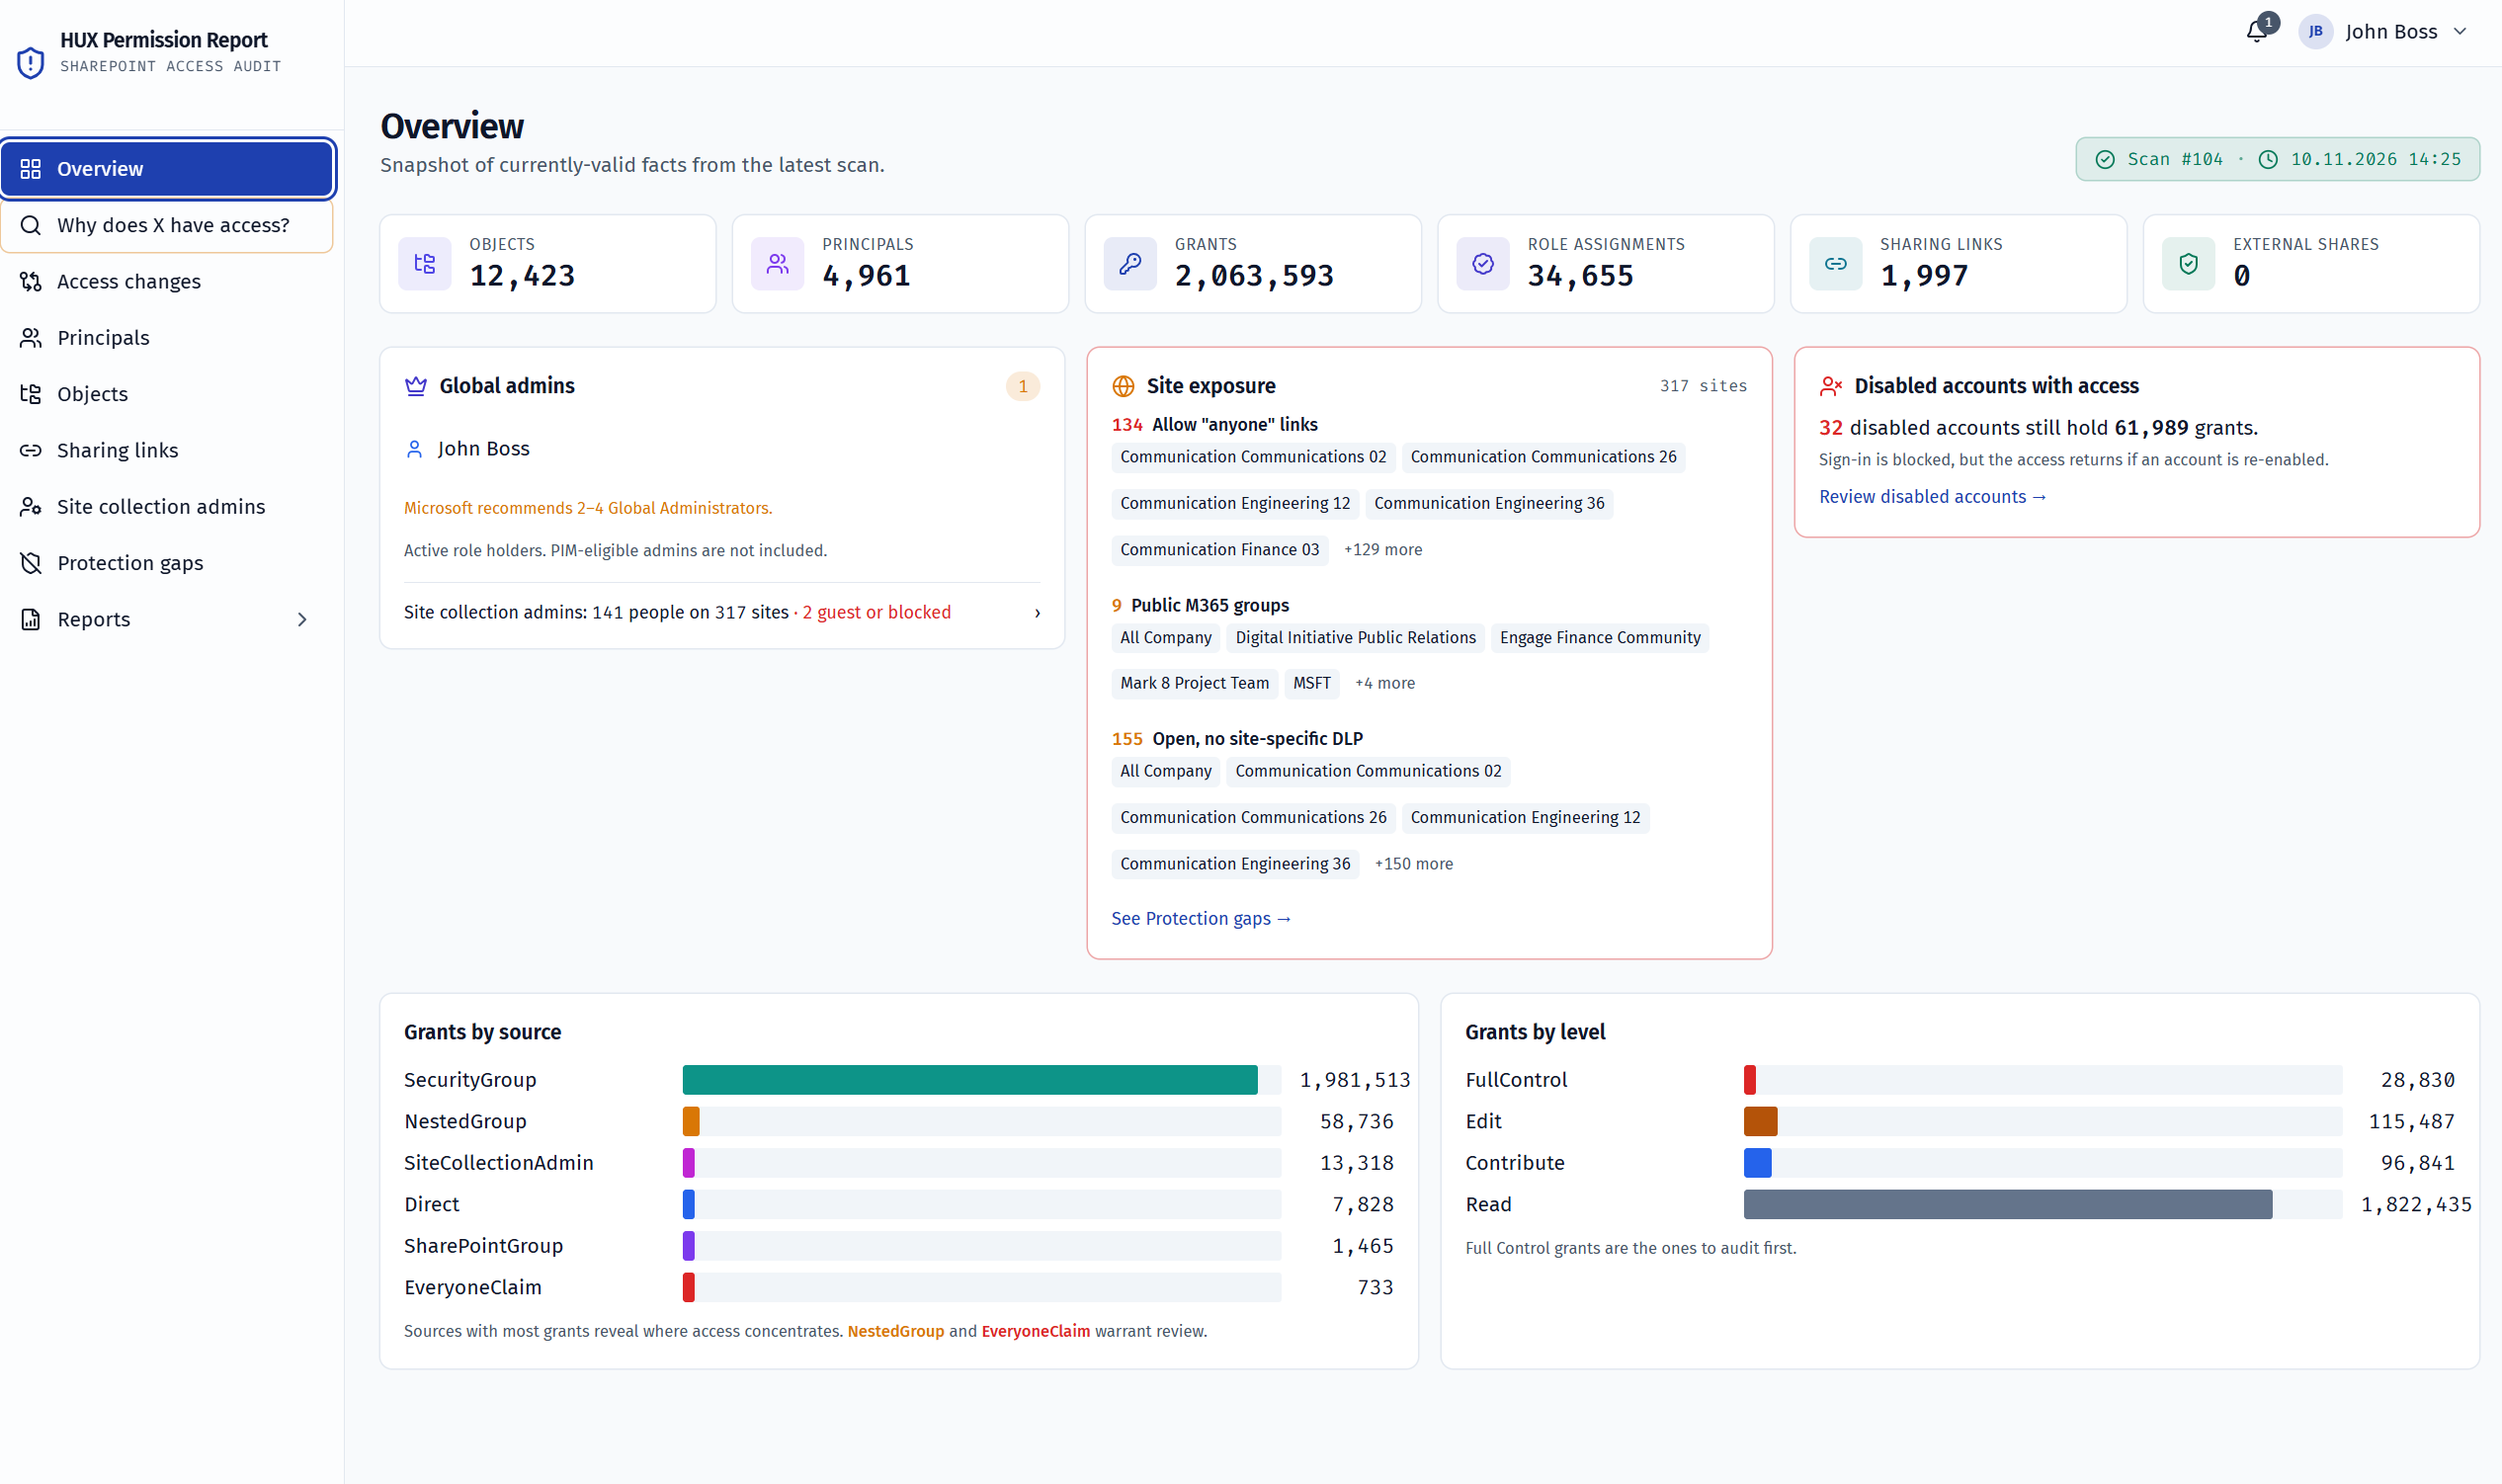
Aðgangsyfirlit fyrir Microsoft 365 - SharePoint og Teams
HUX Permission Report veitir skýra yfirsýn yfir aðgangsheimildir á SharePoint-svæðum og í Microsoft 365-hópum, þar á meðal þeim sem liggja að baki Teams. Skýrslan sýnir hver hefur aðgang að hverju, hvernig aðgangurinn fæst og hvenær heimildir breyttust. Þannig verður auðveldara að ákveða hvaða heimildir eigi að halda, hverjar þurfi að takmarka og hvar grípa þurfi til úrbóta. Ákvarðanir um aðgangsstýringu byggja því á rekjanlegum upplýsingum fremur en ágiskunum.
Af hverju núna
Microsoft 365 Copilot svarar út frá öllu efni sem notandinn hefur aðgang að. Gamlar heimildir og opnir tenglar geta þá skilað efni í svörum sem enginn ætlaði að deila.
SharePoint-hópur inniheldur öryggishóp sem inniheldur annan öryggishóp. Á heimildasíðu SharePoint sést aðeins hópurinn sem fékk heimildina beint. Starfsmenn sem eru hættir geta enn verið skráðir einhvers staðar í keðjunni.
Öryggisstaðlar og regluverk á borð við ISO 27001 og NIS2 gera ráð fyrir að aðgangsstýring sé virk og rýnd. Til þess þarf að sjá aðganginn, eins og hann er í dag og eins og hann var.
Hvað hún sýnir
Allar síður byggja á sömu skönnun. Ef skönnunin náði ekki að lesa einhverjar upplýsingar kemur það fram á síðunni í stað þess að gefa í skyn að allt sé í lagi.
Lykiltölur, staða síðustu skönnunar, handhafar Global Administrator-hlutverksins, svæði sem standa opin og óvirkir notendur sem enn hafa aðgang.
Sjá skjáskot Veldu hlut og notanda. Skoðaðu hverja aðgangsleið með hlutverki og heimildum, ásamt samanlögðum virkum aðgangi. Með því að smella á notanda eða hóp í leiðinni opnast síða viðkomandi.
Sjá skjáskot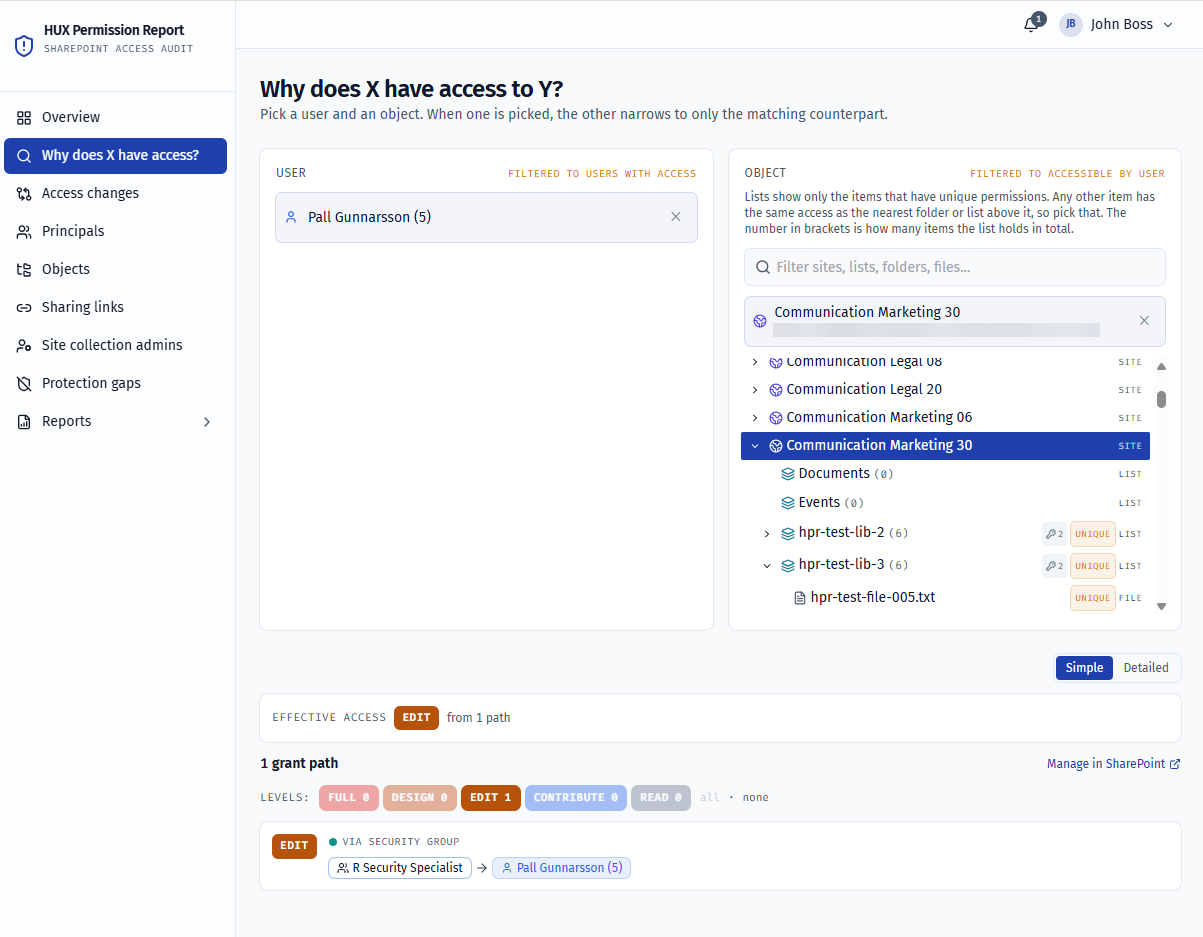
Hvað breyttist milli tveggja skannana á aðgangi notenda, deilitenglum og stillingum svæða, reit fyrir reit? Einnig allar breytingar á einu svæði, flokkaðar eftir því hver fékk aðganginn.
Sjá skjáskot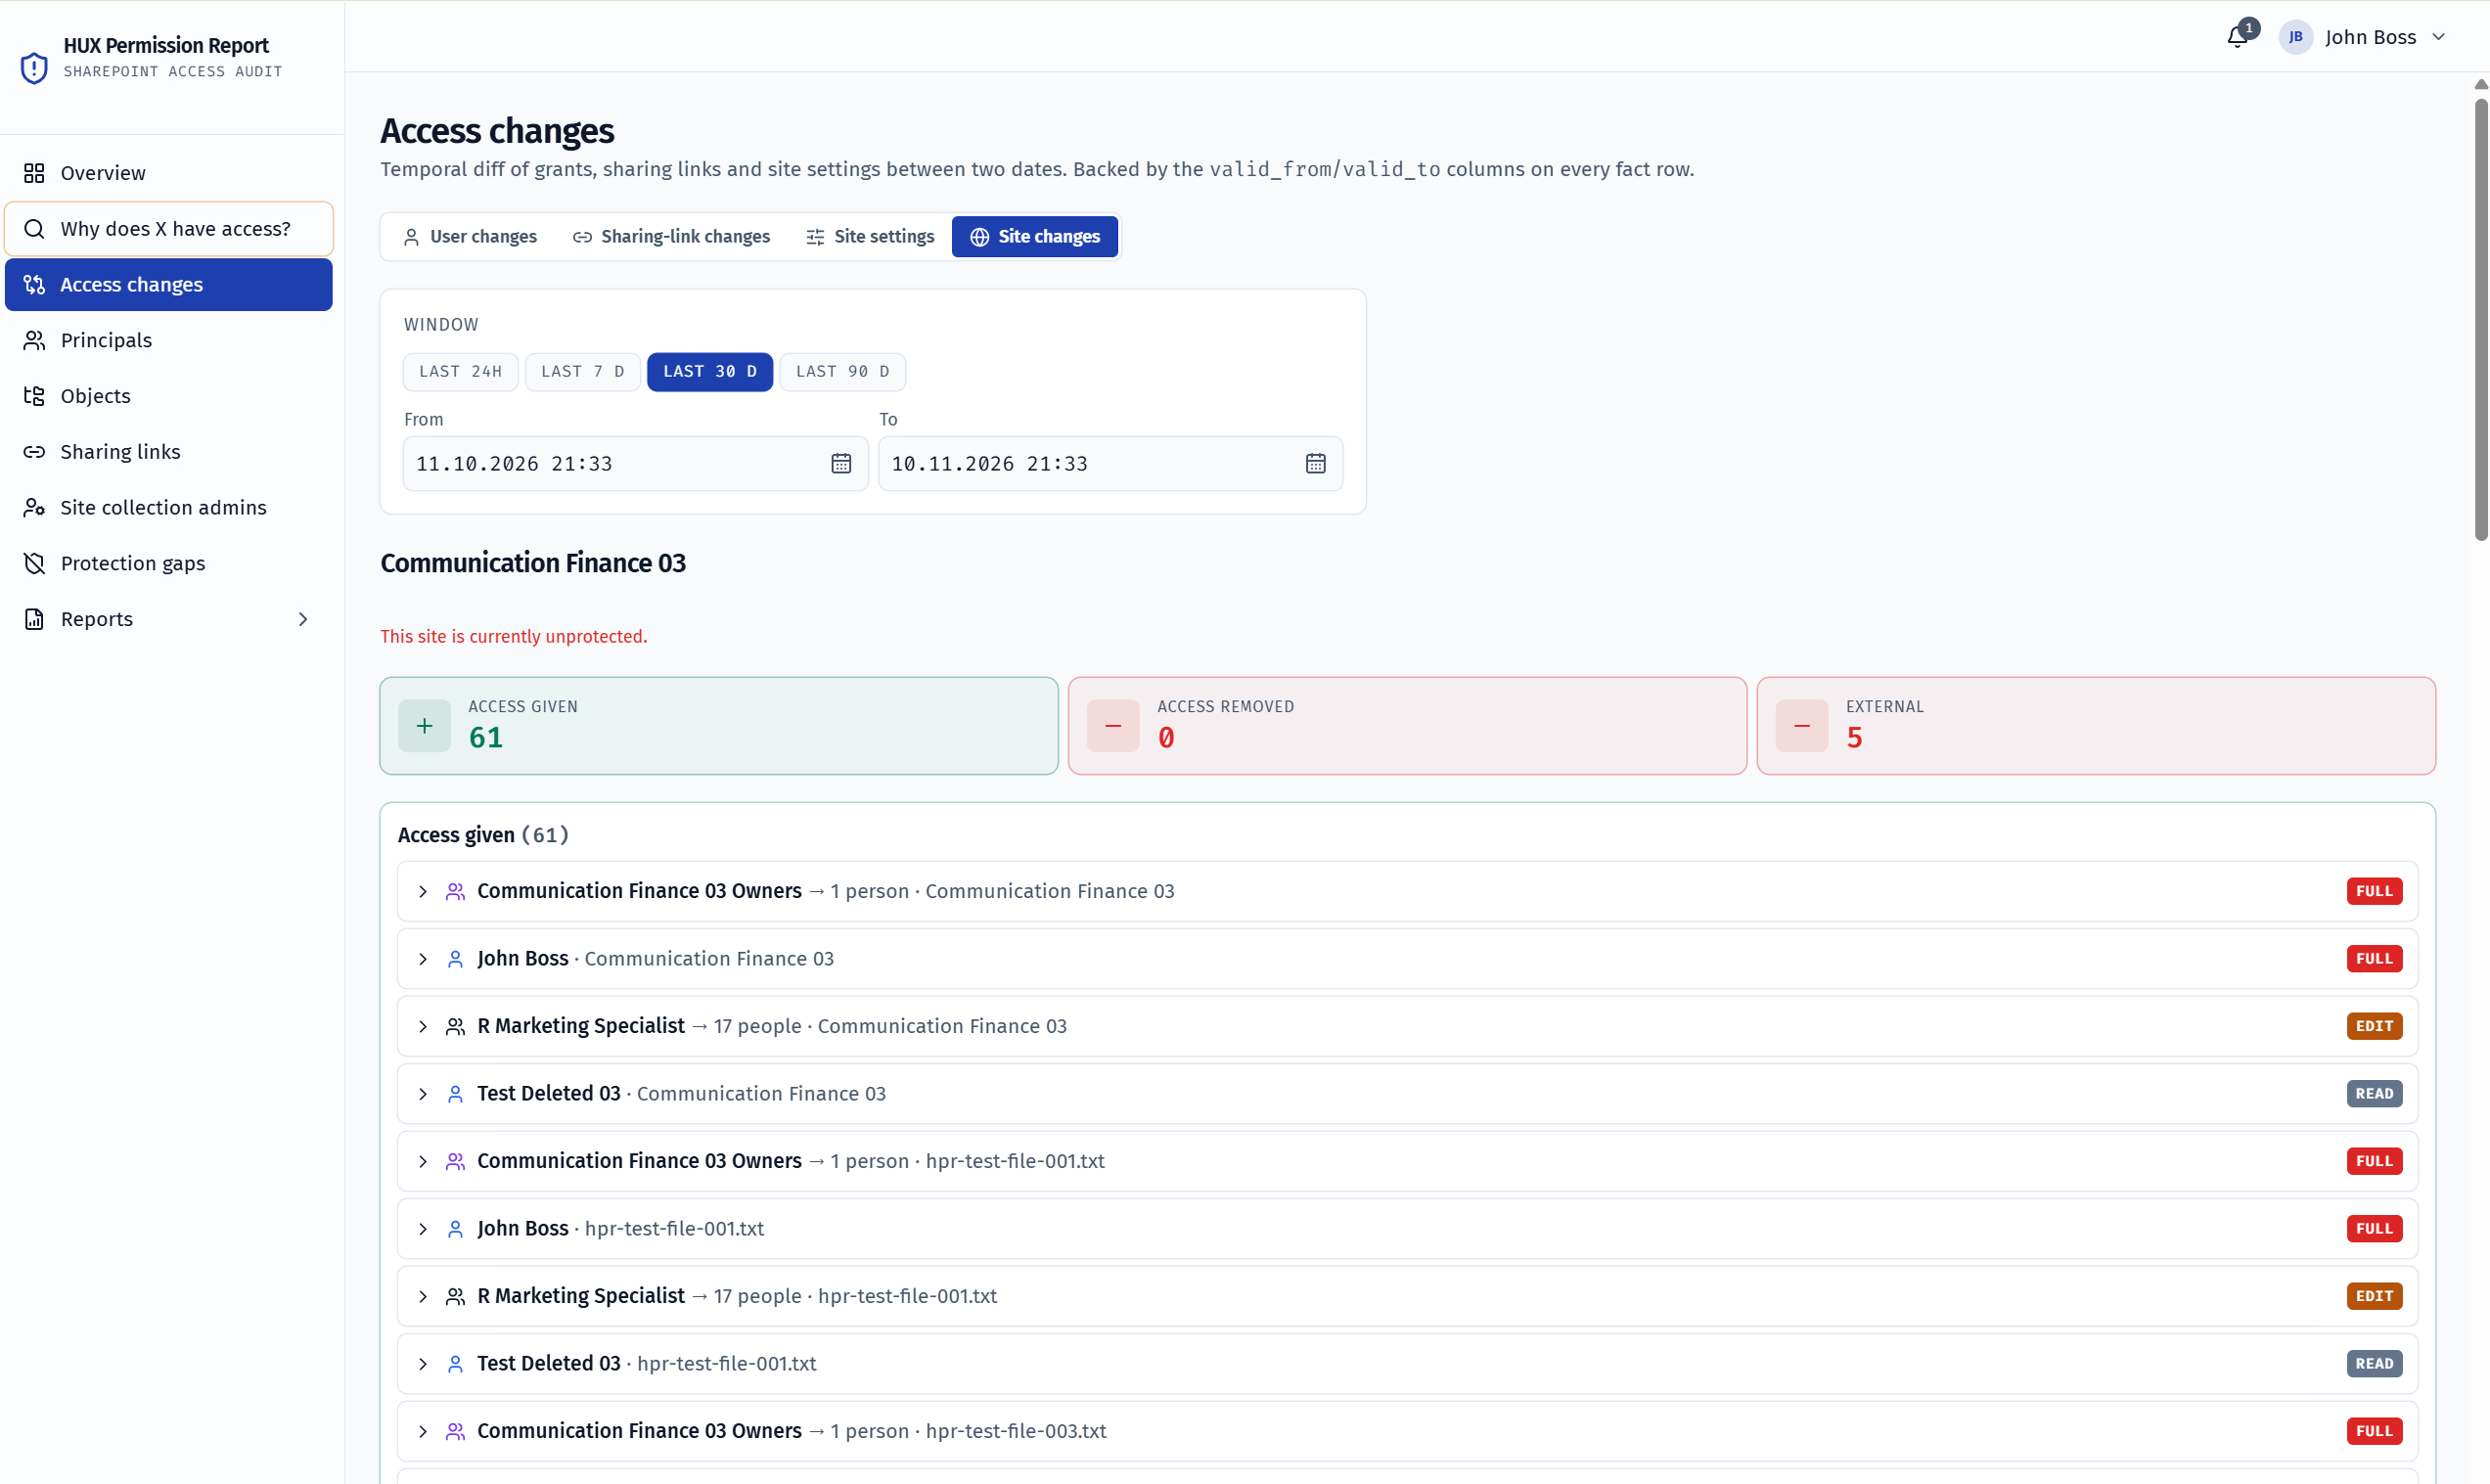
Hverjir ná til flestra staða og hve margir eru í hverjum hópi. Sía á óvirka aðganga. Hver notandi og hópur hefur eigin síðu með hópunum sem hann er í og meðlimum hópsins, líka gegnum hópa innan hópa.
Sjá skjáskot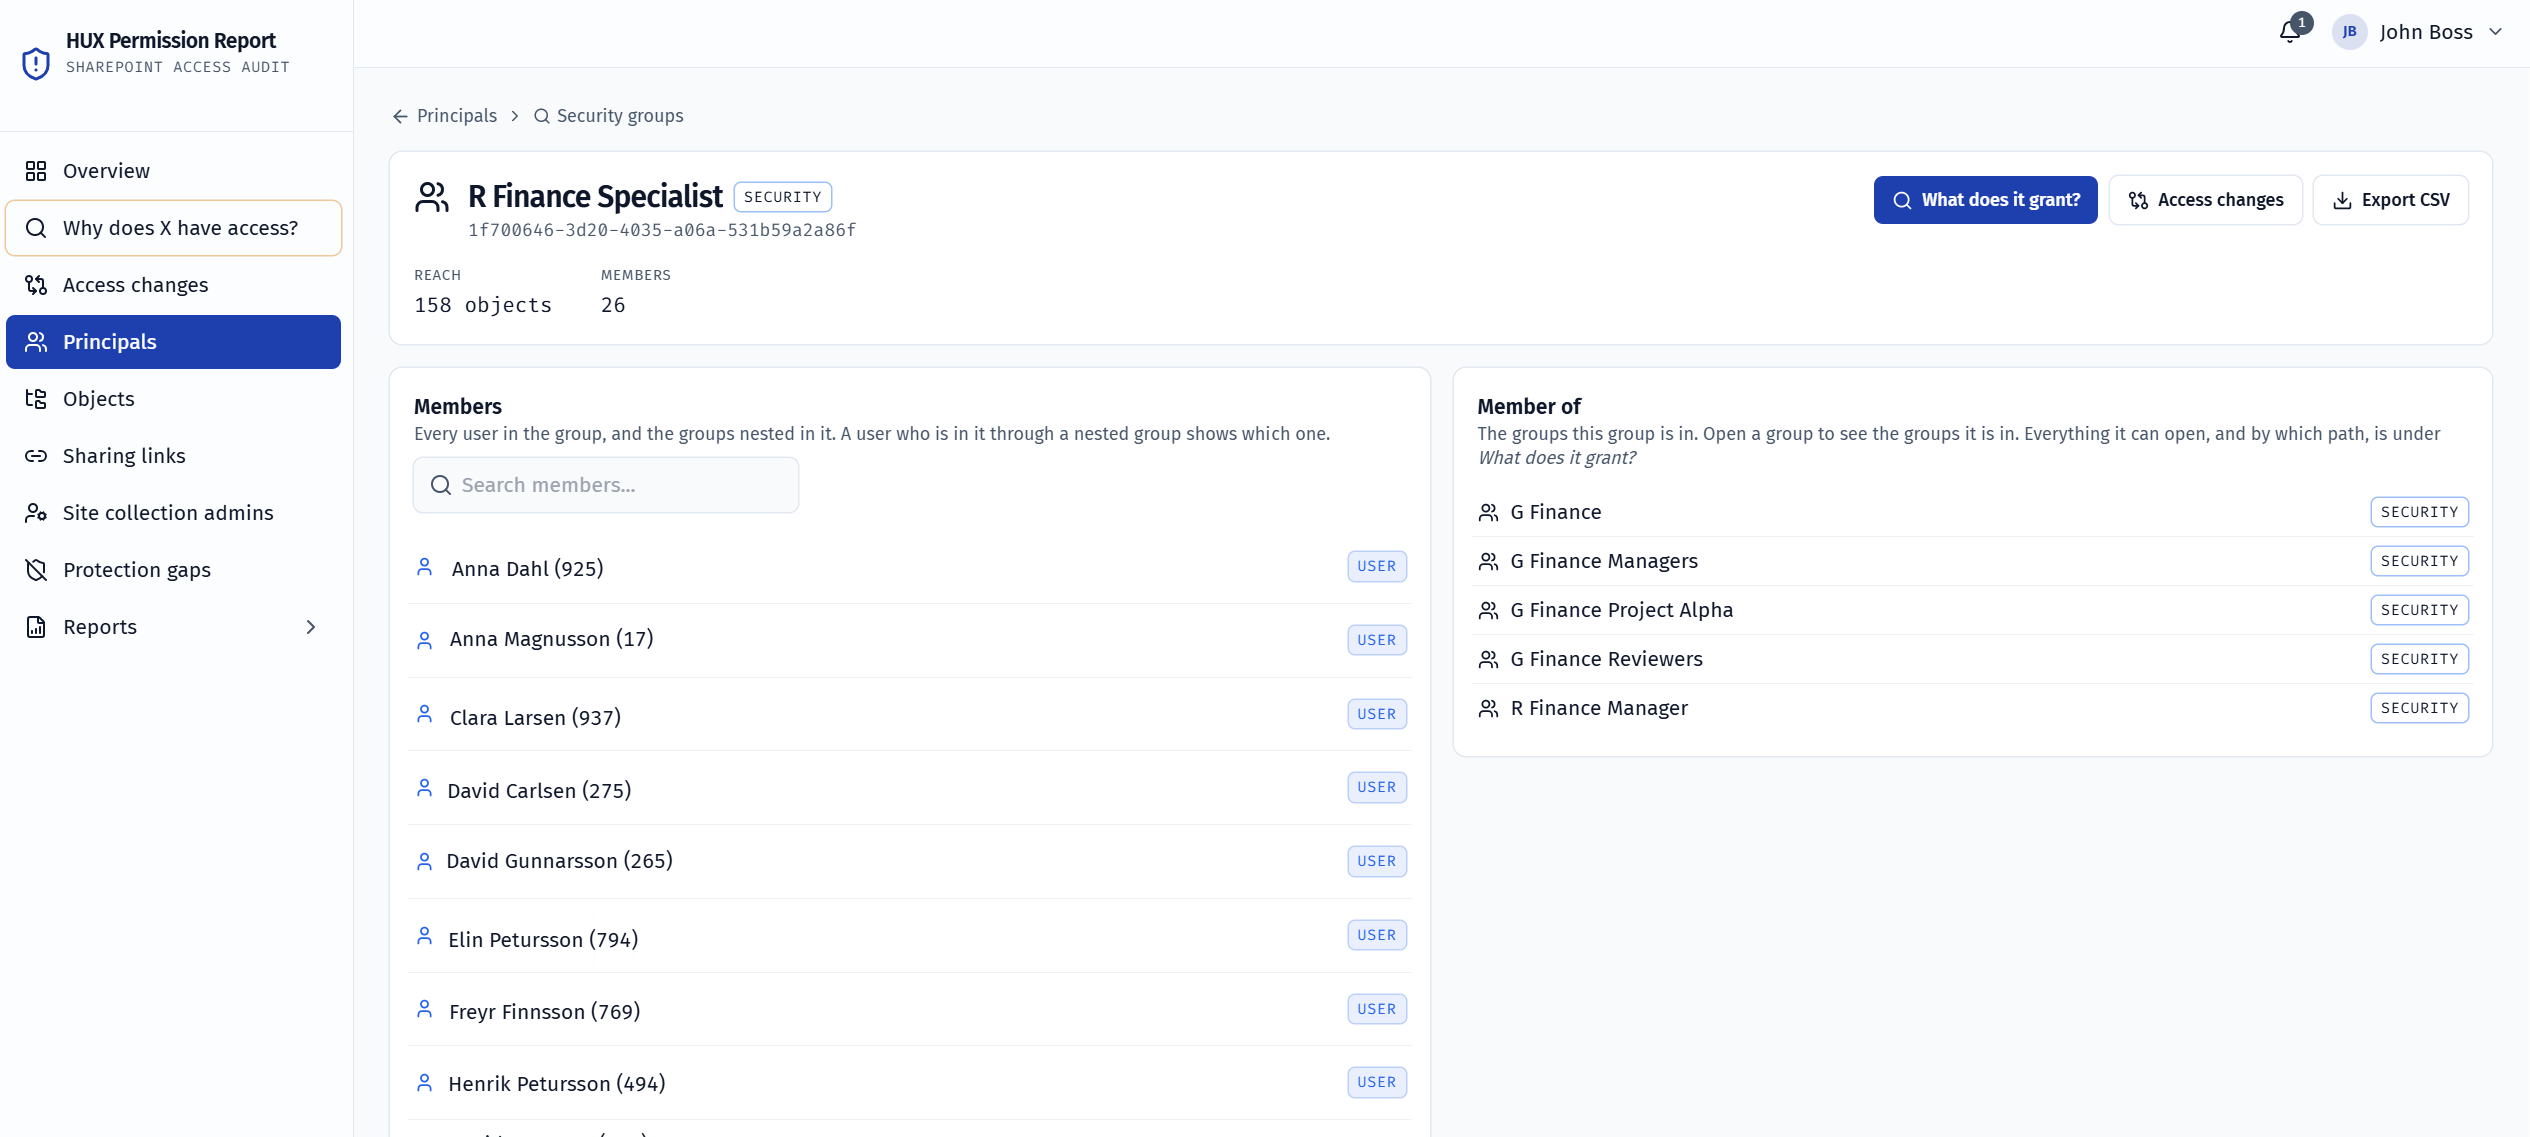
Yfirlit í trjáformi yfir svæði, lista, möppur og skjöl sem hafa sérstakar heimildir. Hvert svæði hefur prófíl með áhættusamantekt.
Sjá skjáskot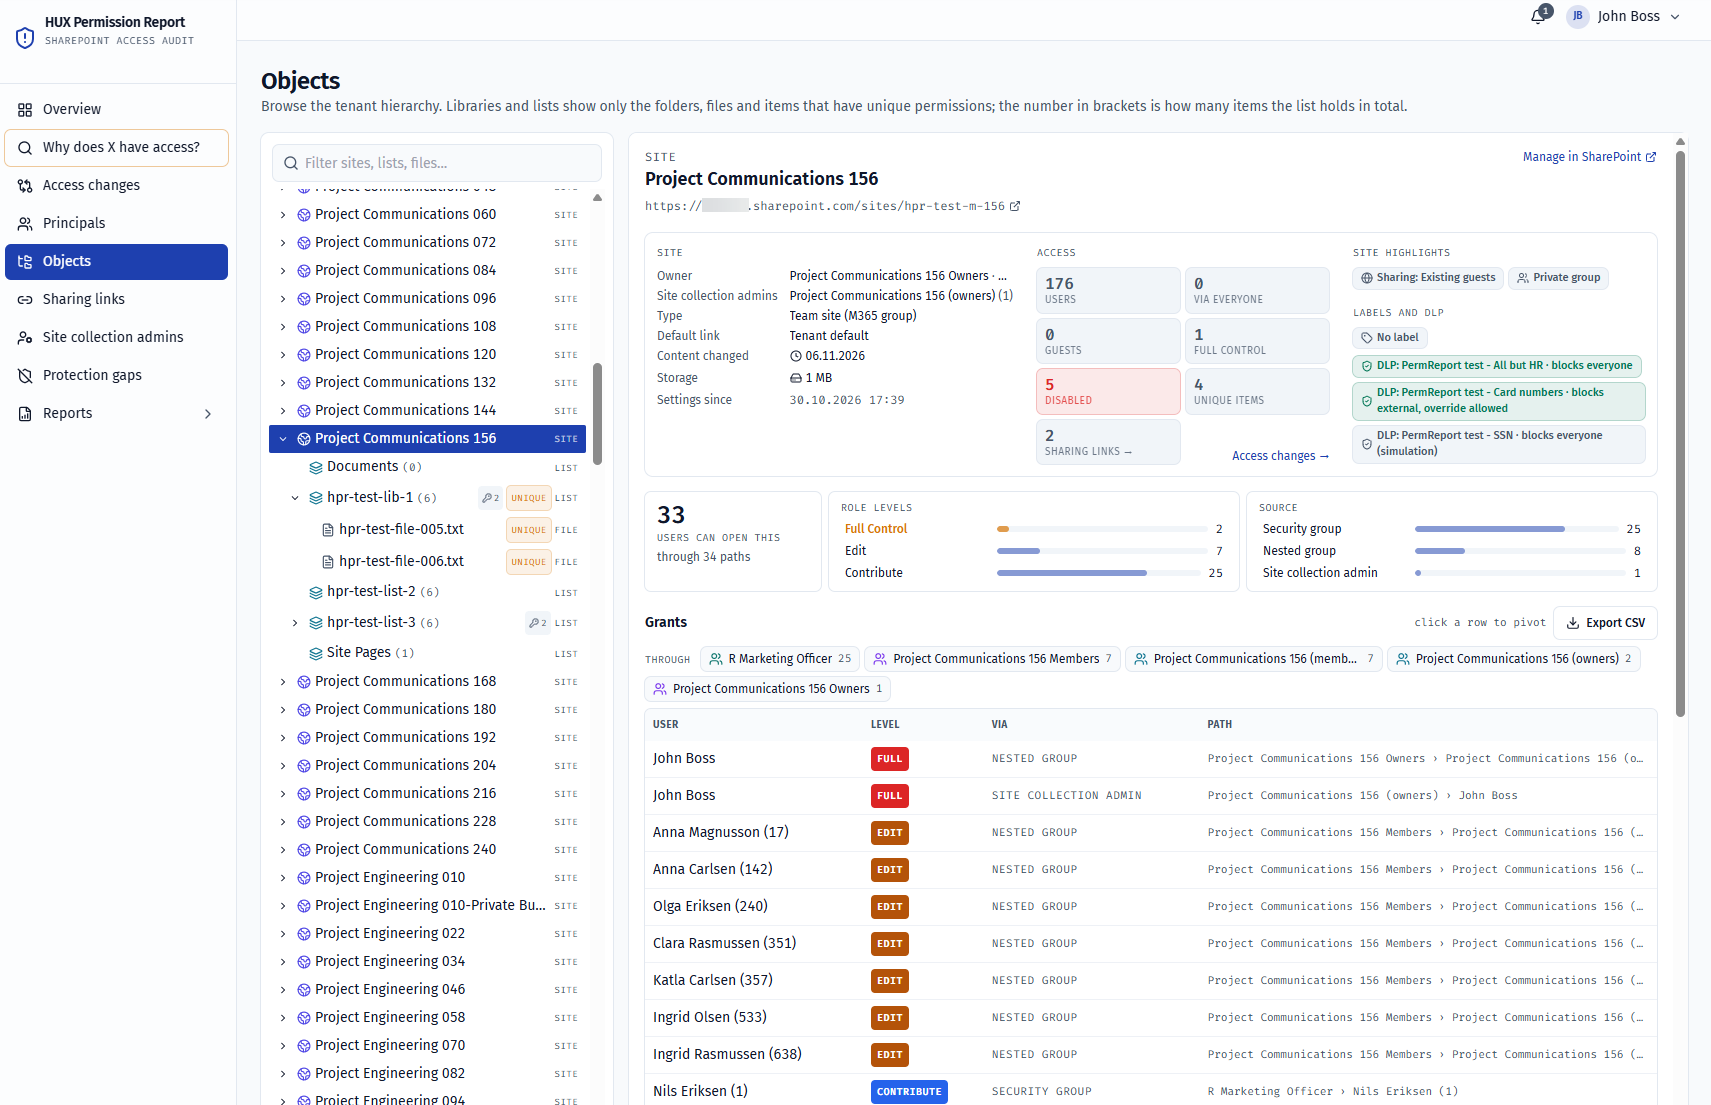
Allir tenglar á einum stað. Síaðu eftir tenglum sem hver sem er getur opnað og leitaðu eftir þeim sem deildi.
Sjá skjáskot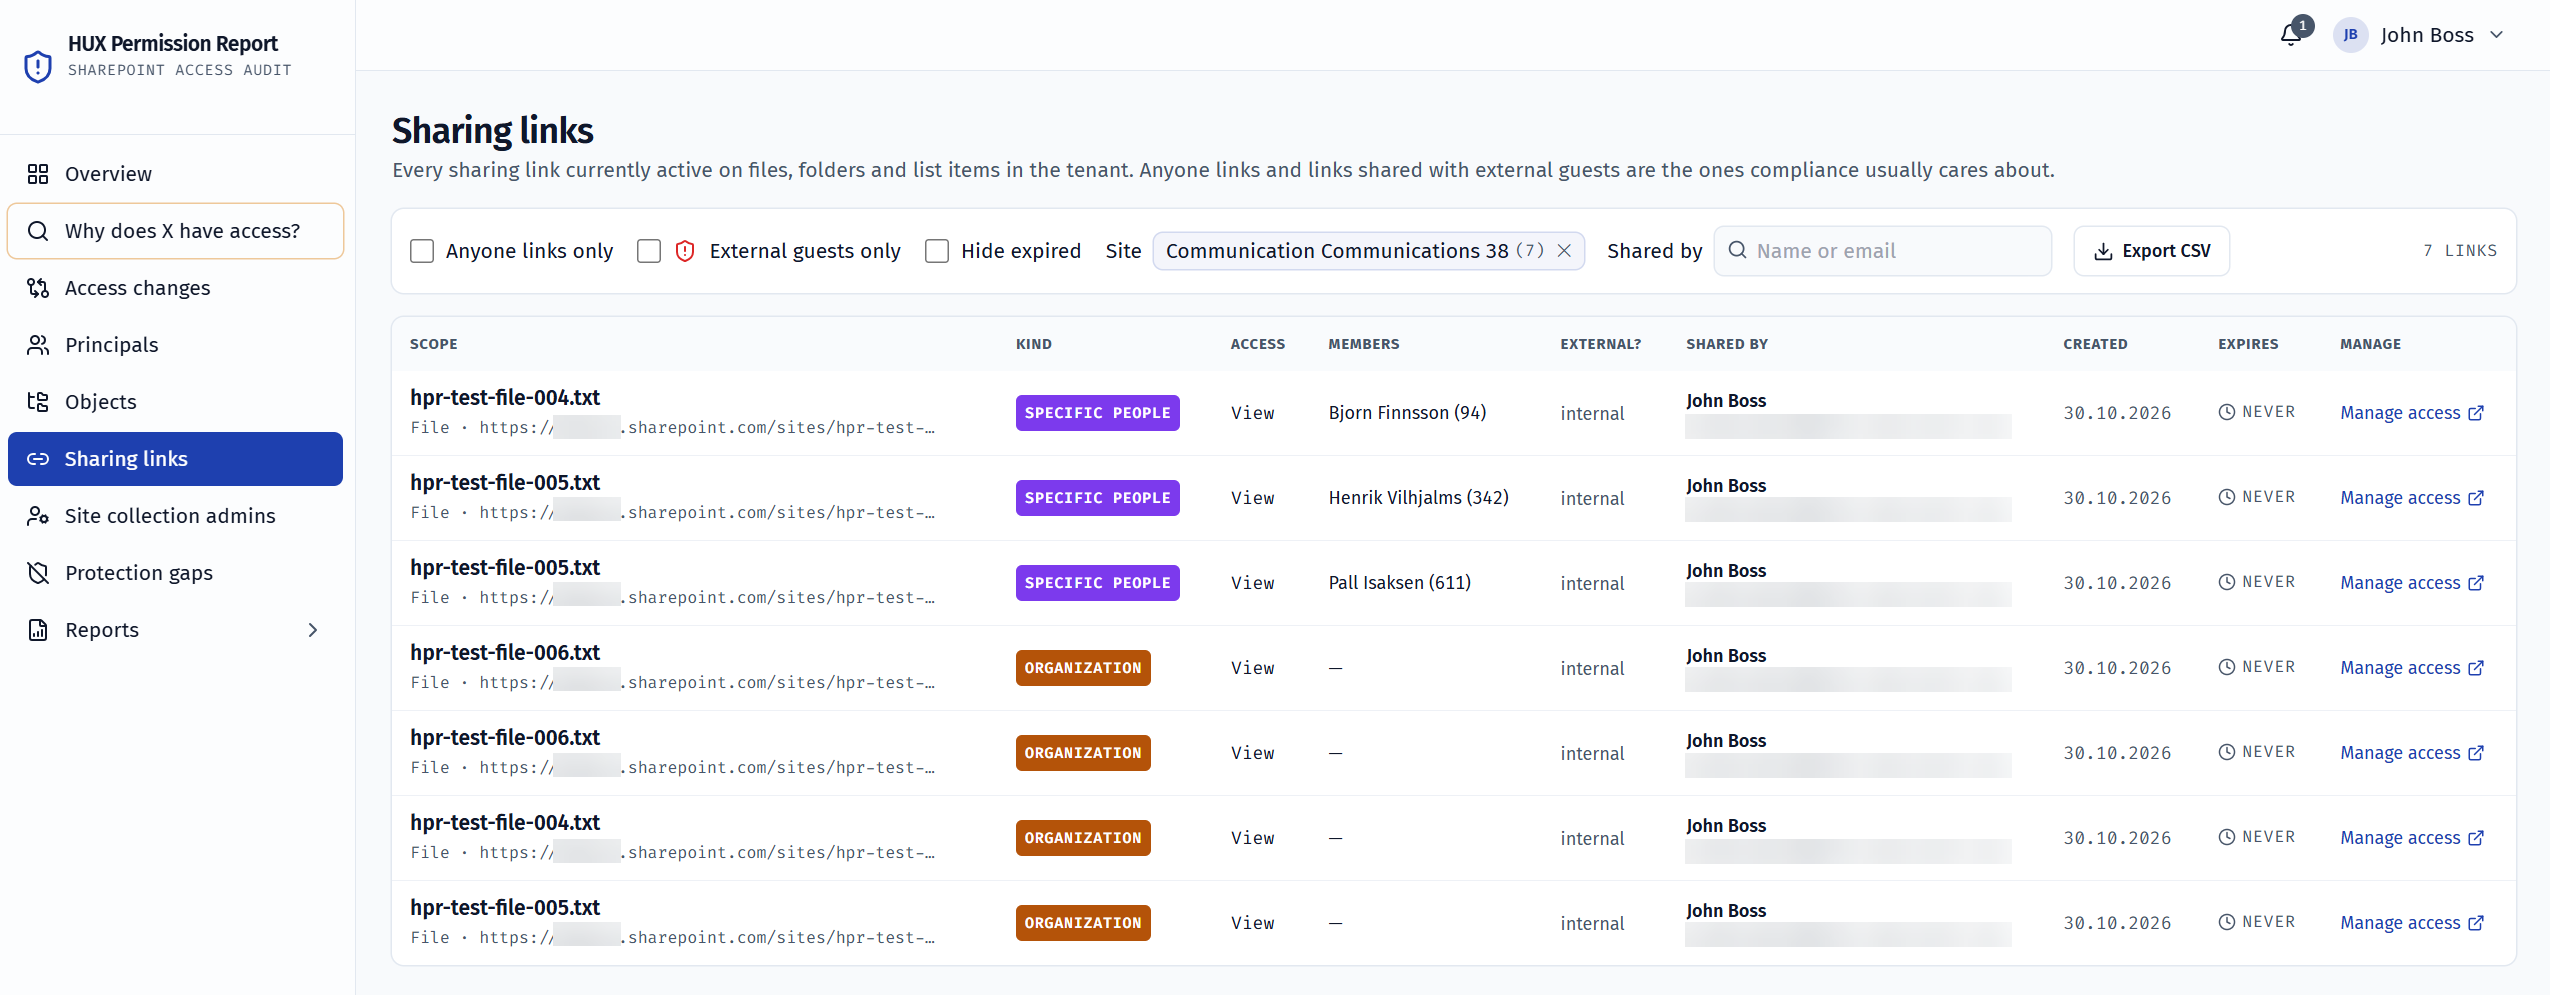
Sýnir alla sem hafa site collection admin-réttindi og á hvaða svæðum hver og einn hefur þau.
Sjá skjáskot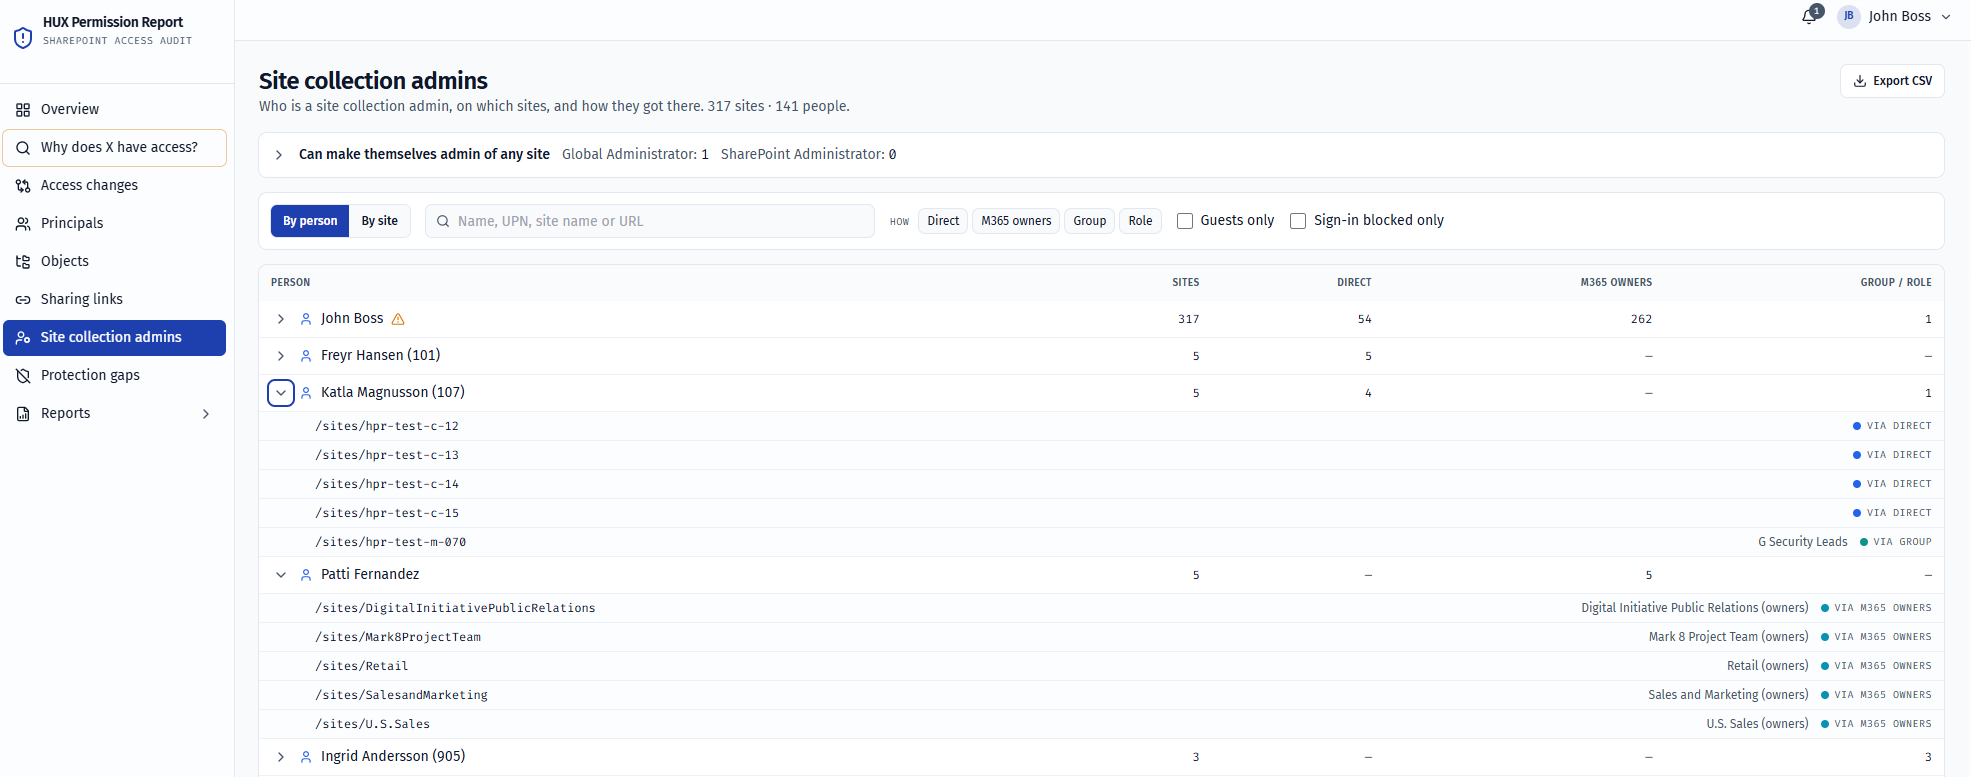
Svæði þar sem Sensitivity labels, opnun og DLP-reglur passa ekki saman. Einnig öll svæði sem tiltekin DLP-regla nær til.
Sjá skjáskot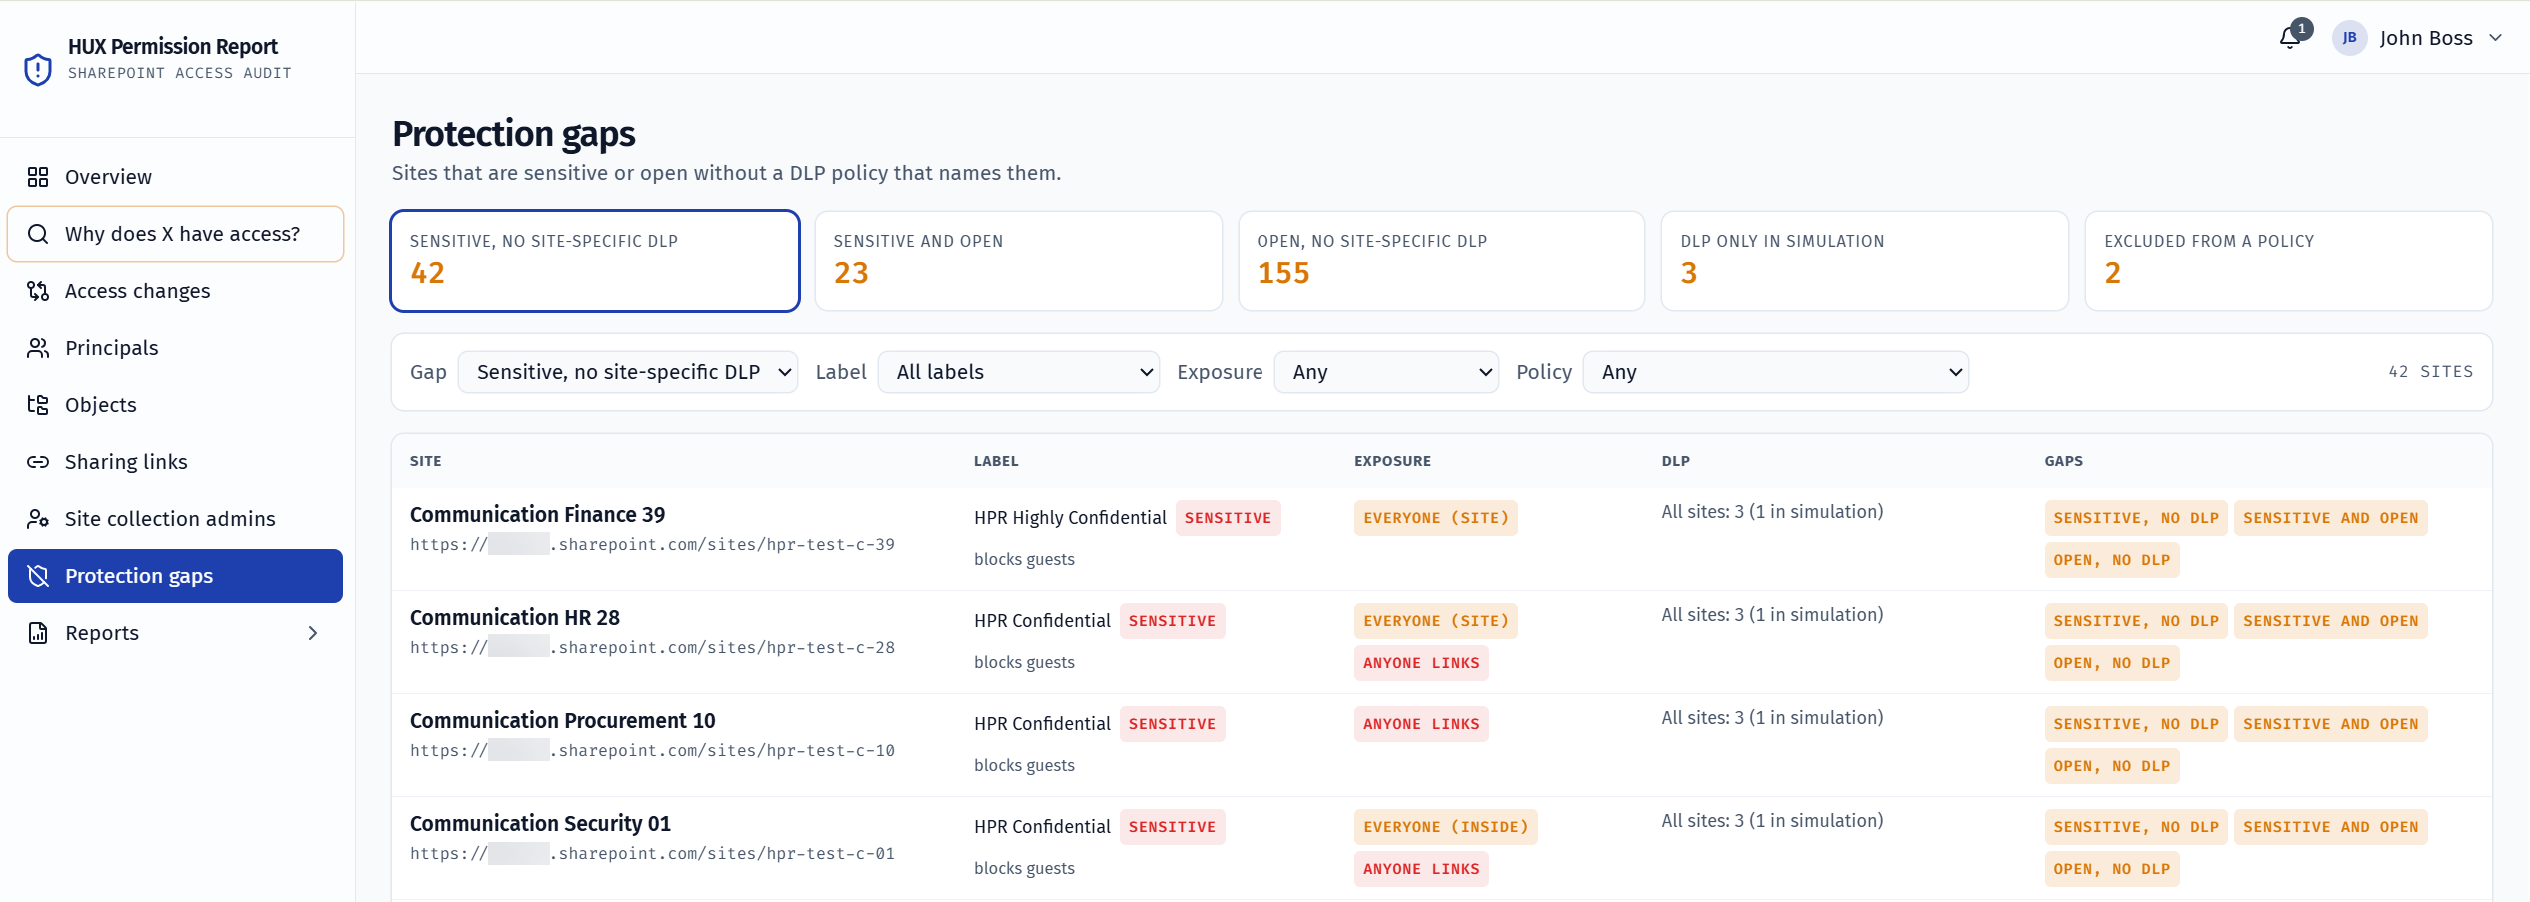
Fyrir hverja skönnun sjást staða, tímalengd, breytingar, það sem ekki tókst að lesa og stillingarnar sem notaðar voru við keyrsluna.
Svæðin á vaktlistanum og nýr aðgangur á hverju þeirra frá síðustu yfirferð. Með því að smella má sjá allar breytingar á réttindum svæðisins, líka aðgang sem var fjarlægður. Bjallan efst í vefnum vísar hingað. Þar sést einnig hver fór síðast yfir breytingarnar í skýrslunni og hvenær.
Hvaða viðkvæma efni Copilot getur dregið fram og hvað þarf að laga. Fyrir hverja prófun sem stenst ekki birtist verkefnalisti með aðgerð og hlekk á viðkomandi svæði. Skýrsluna má keyra fyrir allt umhverfið eða valda hópa og notendur og vista hana sem eina HTML-skrá.
Sjá skjáskot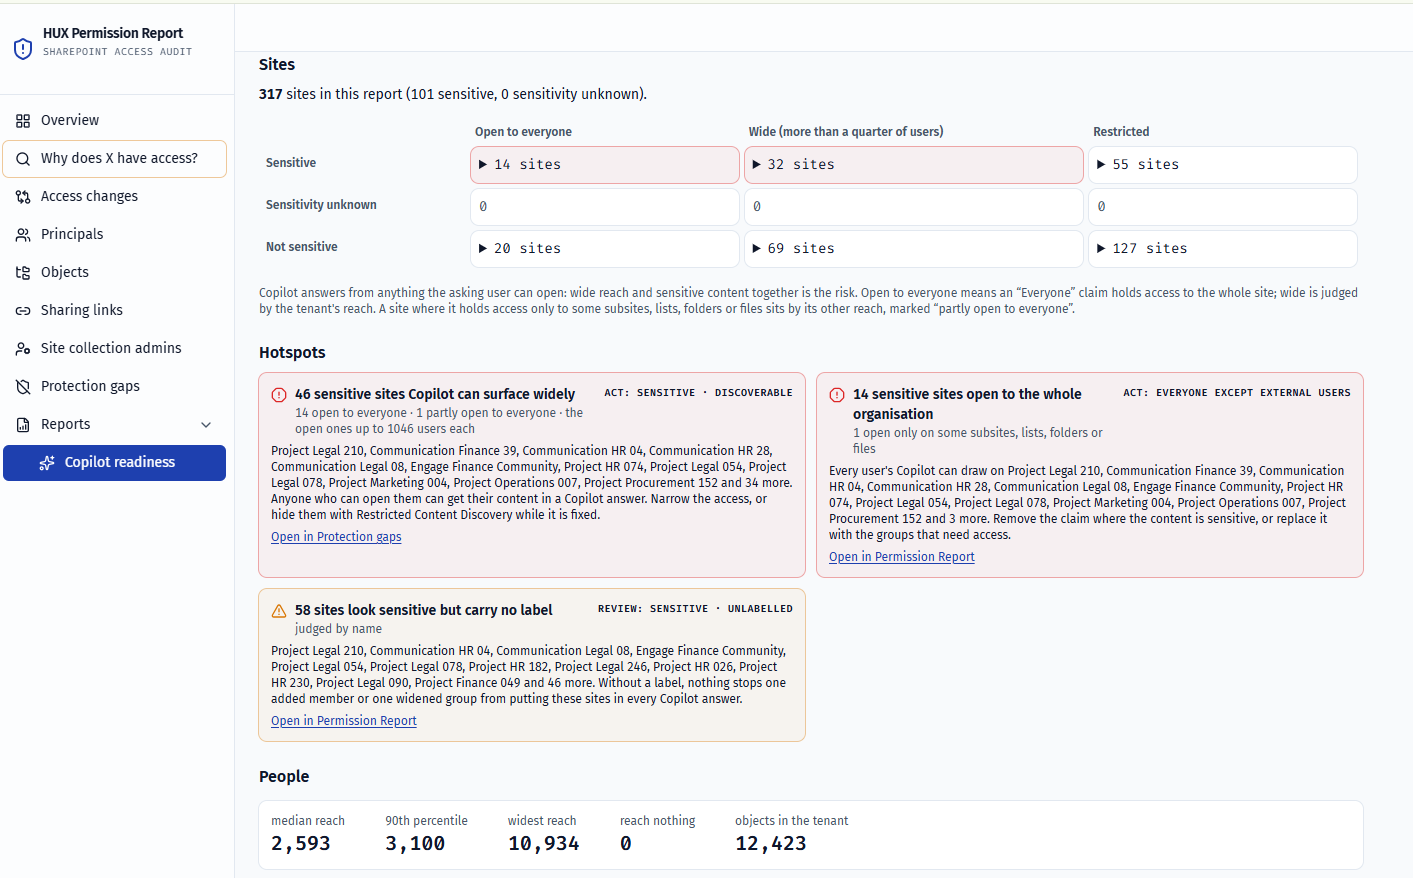
Microsoft 365 Copilot
Innbyggð Copilot-viðbúnaðarskýrsla byggir á sömu skönnun og sýnir hvaða viðkvæmu upplýsingar Copilot gæti dregið fram og hvar þarf að grípa til úrbóta. Hægt er að skoða niðurstöður fyrir allt umhverfið eða afmarkaða hópa og notendur. Matið nær til SharePoint-svæða en ekki OneDrive, tölvupósts eða Teams-spjalla. Gögn sem ekki tókst að skanna eru merkt sem óþekkt, aldrei sem örugg.
Matið sýnir hvort svæði með viðkvæmum upplýsingum og víðtækum aðgangi séu falin fyrir Copilot með Restricted Content Discovery og hvort öll svæði beri viðkvæmnimerki (Sensitivity labels). Þessi tvö atriði ráða niðurstöðunni.
Hvaða viðkvæmu upplýsingar gæti Copilot fundið?
Matið sýnir hvort svæði með viðkvæmum upplýsingum séu aðgengileg öllum, hvort M365-hóparnir á bak við þau séu lokaðir (private) og hvort aðgangur sé takmarkaður með Restricted Access Control. Svæði sem eru opin af ásettu ráði og innihalda ekki viðkvæmar upplýsingar, svo sem innranet, standast matið.
Hver hefur aðgang að viðkvæmum upplýsingum?
Matið sýnir hvort hægt sé að meta hvert viðkvæmnimerki fyrir sig og hvort DLP-regla fyrir Copilot komi í veg fyrir að Copilot noti skrár sem bera viðkvæmnimerki.
Hvar vantar vernd?
Heimildakeðjur
Flest aðgangsyfirlit sýna aðeins hvaða heimildir notandi hefur. HUX Permission Report sýnir líka hvernig aðgangurinn fæst, frá SharePoint-hópum í gegnum Microsoft 365-hópa og aðra öryggishópa, allt niður að einstökum notendum. Þannig er hægt að rekja uppruna heimilda og ákveða hvar þarf að breyta aðgangi án þess að skerða heimildir annarra að óþörfu.
Umfang
Söfnunarforritið les hver getur opnað hvað í SharePoint og gegnum hvaða hópa, og Sensitivity labels og DLP-reglurnar sem verja það.
Rásasvæði og Viva Engage-samfélög eru lesin eins og önnur svæði. Innihald skjala er aldrei opnað né geymt.
Mörk
Hún sýnir stöðuna. Þið ákveðið hvað þarf að laga og „Stjórna aðgangi“ vísar beint á réttan stað í SharePoint.
Ef kveikt er á skráayfirliti skráir hún hvaða skjöl eru til og hver kemst í þau, en hún les aldrei hvað stendur í þeim.
Hún sýnir hver getur opnað hvað, en les ekki atvikaskrár (audit log) um hver opnaði skjöl í raun.
Hún les DLP-reglur og til hvaða svæða þær ná, en ekki hvort tiltekin skrá hafi lent í reglu.
Hlutverk í Entra ID eru talin hjá virkum handhöfum. Hlutverk sem bíða virkjunar í PIM eru ekki talin með.
Við bjóðum þér á kynningu þar sem við sýnum hvernig lausnin virkar og hvernig hún getur hjálpað þér að fá betri yfirsýn og stjórn á aðgangsheimildum